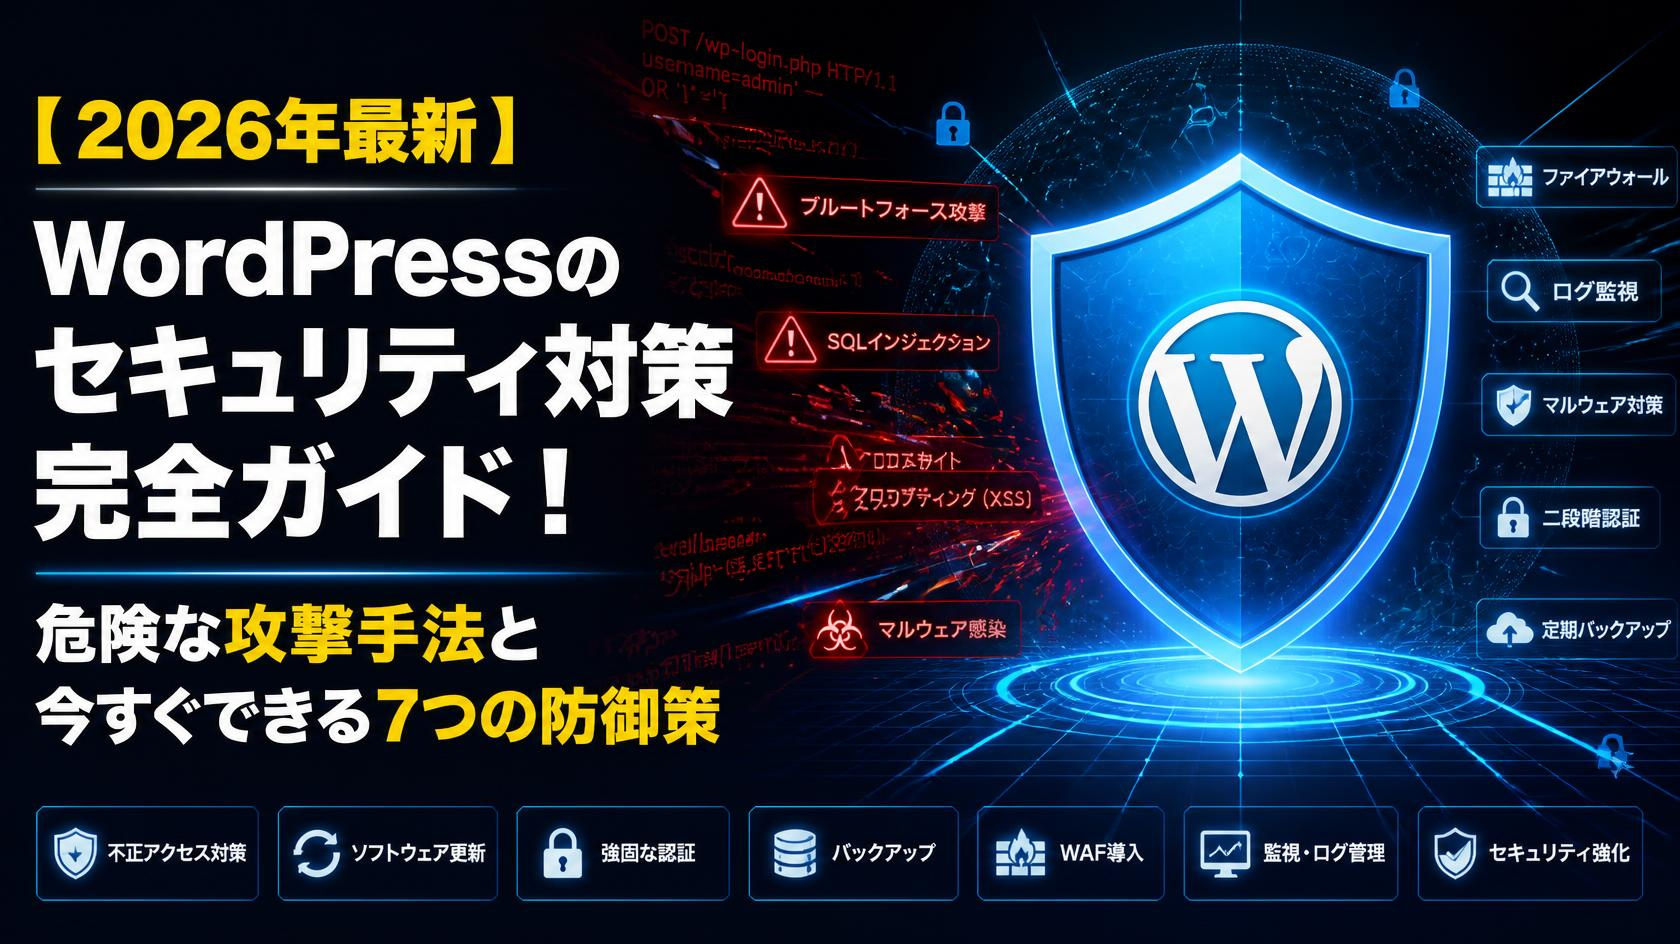
Webサイト構築のデファクトスタンダードであるWordPress(ワードプレス)。世界中のサイトの約4割を占めるシェアの高さゆえに、サイバー攻撃者から最も狙われやすいCMSでもあります。
「うちのサイトは個人ブログだから狙われない」「アクセス数が少ないから大丈夫」
もしそう思っているなら非常に危険です。近年のサイバー攻撃は人を標的にするのではなく、プログラムによる自動スキャンで無差別に攻撃対象を探しています。
本記事では、近年のWordPressセキュリティ最新事情から、サイトを守るために今すぐ実施すべき具体的な対策までを分かりやすく解説します。
1. 近年のWordPressセキュリティ最新事情・脅威の傾向
近年のサイバー攻撃は、より高度かつ自動化が進んでいます。特に注目すべき最新の傾向は以下の3点です。
① サプライチェーン攻撃(プラグイン・テーマの脆弱性乱用)
WordPress本体(コアファイル)のセキュリティは堅牢化が進んでいますが、その分「サードパーティ製のプラグインやテーマ」の脆弱性を突いた攻撃が急増しています。長期間更新されていないプラグインや、急に開発者が交代したプラグインを経由してバックドア(裏口)を仕込まれる事例が相次いでいます。
② 自動化されたボット(AI)による無差別総当たり攻撃
パスワードを力任せに試す「ブルートフォース攻撃」や、流出したリストを使う「パスワードスプレー攻撃」が、ボットやAIツールによって高速化・大規模化しています。対策をしていないログイン画面は、毎日何千回もの不正アクセス試行を受けているのが日常茶飯事です。
③ 目的の変化:破壊ではなく「悪用」へ
サイトを改ざんして存在をアピールするような攻撃は減り、現在は「気づかれないように潜伏する」攻撃が主流です。
- 暗号資産(仮想通貨)のマイニング(採掘)にサーバーリソースが無断使用される
- スパムメールの送信台車として悪用される
- 訪問者をフィッシング詐欺サイトへ強制リダイレクトさせる
サイトが重くなったり、検索エンジンから警告を受けたりして初めて被害に気づくケースが後を絶ちません。
2. WordPressサイトで今すぐやるべき7つの基本・応用対策
被害を未然に防ぐために、優先度の高い対策を順番に紹介します。
① 本体・プラグイン・テーマの即時アップデート
最も基本でありながら、最も重要な対策です。
- 未使用のプラグインやテーマは「無効化」だけでなく「削除」する。
- 信頼できるプラグインのみ自動更新を有効化しておく。
② ログイン画面の保護(最優先)
攻撃者の最初の侵入経路となるログイン画面(wp-login.php や wp-admin)を強化します。
- 二要素認証(2FA)の導入:スマホの認証アプリ(Google Authenticator等)を利用。
- ログインURLの変更:デフォルトのURLから推測されにくいURLに変更。
- ログイン試行回数の制限:一定回数失敗したらIPアドレスを一時ブロック。
③ 強固なパスワード設定とユーザー管理
- パスワード生成ツールなどを使い、16文字以上の複雑な文字列を設定。
- ログインIDに「admin」やドメイン名と同じ文字列を使わない。
- 投稿者・編集者には管理者権限(管理者ロール)を与えず、「最小権限の原則」を徹底する。
④ セキュリティプラグインの導入
専門知識がなくても、包括的なセキュリティ対策を可能にするプラグインを1つ導入しましょう。
- Wordfence Security:ファイアウォール(WAF)、マルウェアスキャン、ログイン保護などが網羅された定番プラグイン。
- SiteKit / SiteGuard WP Plugin:日本の環境に合ったシンプルな国産セキュリティプラグイン。
⑤ レンタルサーバー側のセキュリティ機能をフル活用
サーバーパネルから設定できるセキュリティ機能は必ず「ON」にしましょう。
- WAF(Web Application Firewall)の有効化
- 国外IPからのアクセス制限(管理画面・コメント欄など)
- WordPressセキュリティ診断機能の実行
⑥ REST APIやxmlrpc.phpの制限
外部からサイトを遠隔操作・情報収集される機能を必要に応じて制限します。
- 使っていない場合は
xmlrpc.phpへのアクセスを拒否する。 - REST API経由でのユーザー名(
wp-json/wp/v2/users)の露出を防ぐ。
⑦ 定期的な自動バックアップの自動化
万が一マルウェアに感染したり、サイトが破壊されたりした際の「最後の砦」です。
- 「ファイル」と「データベース」の両方をバックアップする。
- サーバー上だけでなく、クラウドストレージ(GoogleドライブやDropbox等)へ外部保存する仕組みを作る(
UpdraftPlusなどのプラグインが便利です)。
3. 万が一ハッキング・改ざん被害に遭ったときの初動対応
もし「サイトが表示されない」「検索結果に怪しい外国語が表示される」といった異常が発生した場合のステップです。
- サイトを一時的に非公開(メンテナンスモード)にする(二次被害の防止)
- ログインパスワードおよびFTP/データベースパスワードをすべて変更する
- バックアップから正常な状態へ復元する
- 専門の復旧業者やレンタルサーバーのサポートへ相談する
まとめ:セキュリティ対策は「一度やって終わり」ではない
WordPressのセキュリティ対策で最も重要なのは、「セキュリティを運用(ルーティン)として組み込むこと」です。
- 定期的なアップデート
- バックアップの正常動作確認
- 不要なプラグインの整理
この3つを月1回の習慣にするだけでも、被害に遭うリスクを90%以上軽減できます。大切なWebサイトと訪問者の安全を守るために、今日からできる対策を一つずつ進めていきましょう!
代表的なWordPressセキュリティプラグイン比較
WordPressのセキュリティプラグインは、種類によって機能の網羅性や使いやすさが大きく異なります。自分の知識レベルや運用スタイルに合ったものを選びましょう。
| プラグイン名 | 特徴・強み | 主な機能 | 初心者おすすめ度 | こんな人におすすめ |
| Wordfence Security | 世界中で利用されている最強のオールインワン リアルタイムで脅威情報を更新し、高度な攻撃も防ぐ | ・WAF(ファイアウォール) ・マルウェアスキャン ・2段階認証(2FA) ・ブルートフォース対策 | ★★★☆☆ (設定がやや複雑・英語表記) | 高機能なセキュリティでサイトを万全に保護したい中級者〜上級者 |
| SiteGuard WP Plugin | 国産でシンプル!日本語対応で扱いやすい 日本のWeb環境に特化しており、導入のハードルが低い | ・ログインURLの変更 ・画像認証(ひらがな/英数字) ・ログインロック ・管理画面アクセス制限 | ★★★★★ (設定が簡単・完全日本語) | 英語の設定画面に抵抗がある初心者・シンプルな機能で十分な方 |
| iThemes Security (Solid Security) | 使いやすいUIと豊富な保護機能 ワンクリックで推奨設定を適用できるセットアップウィザードが優秀 | ・2段階認証(2FA) ・ログインURL変更 ・ファイル変更検知 ・脆弱性スキャン | ★★★★☆ (画面が綺麗で使いやすい) | ガイドに沿って直感的に初期設定を終わらせたい方 |
| All In One WP Security & Firewall | サイトへの負荷が軽く視覚的にわかりやすい メーター表示でサイトの安全性がひと目で把握できる | ・ログイン保護 ・データベース保護 ・ファイルパーミッションチェック ・スパム対策 | ★★★★☆ (動作が軽快) | サイトの表示速度を落とさずにセキュリティを強化したい方 |