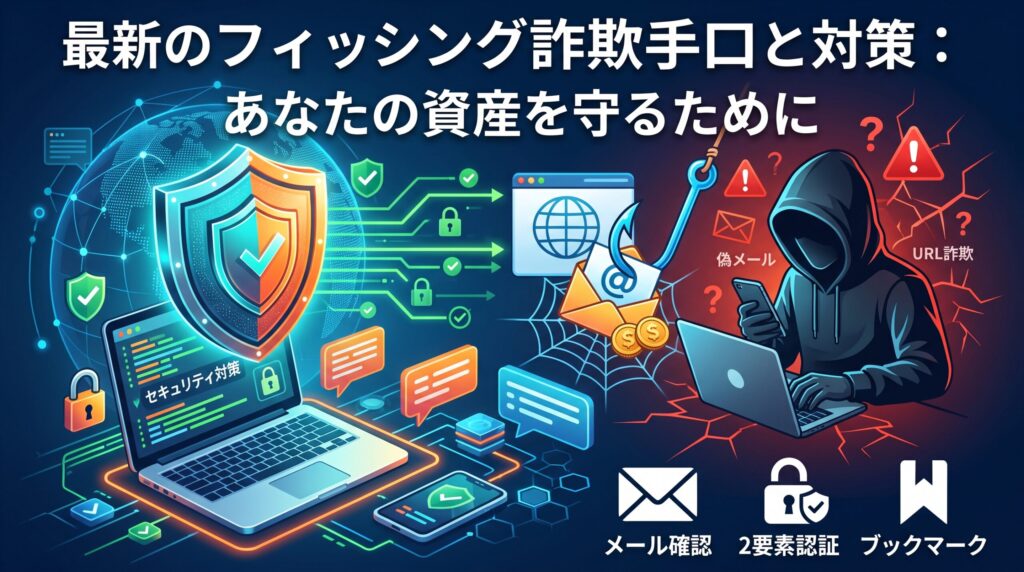
日常的に利用するメールやSMS(ショートメッセージ)。
「アカウントが一時停止されました」「配達不可のお荷物があります」といったメッセージに焦った経験はありませんか?
昨今のフィッシング詐欺は、生成AIの悪用や高度な偽装技術により、以前のように『日本語が不自然だから見抜ける』という時代ではなくなっています。
この記事では、今知っておくべき最新のフィッシング詐欺手口と、個人でできる具体的な対策、万が一入力してしまった時の対処法を分かりやすく解説します。
1. 昨今のフィッシング詐欺「3つの最新手口」
以前は怪しい迷惑メールが中心でしたが、現在はさまざまな経路から仕掛けられてきます。
① 生成AIを用いた「完璧な日本語」と自然な文面
これまでは「文章の言い回しがおかしい」「誤字脱字が多い」といった点が判断基準の一つでした。しかし、生成AIの普及に伴い、自然で自然過ぎる文章が短時間で大量生成されるようになっています。公式からの通知と見分けがつかない文章で不安を煽り、リンクを踏ませようとします。
② SMS(スミッシング)やSNSダイレクトメッセージの悪用
メールよりも開封率が高いSMS(ショートメッセージ)を使った詐欺(スミッシング)が急増しています。
- 宅配便の不在通知(「お荷物をお届けにあがりましたが…」)
- 電力・水道・税金の未納通知
- 大手ECサイトやカード会社の緊急確認
また、X(旧Twitter)やInstagramなどのDM(ダイレクトメッセージ)経由で「アカウント認証」「プレゼント当選」を装う手口も増えています。
③ 検索広告や偽サイト(見た目の完全模倣)
メールやSMSからだけでなく、検索エンジンの広告枠に偽サイトのリンクを出稿する手口も存在します。「サービス名+ログイン」で検索して一番上に出てきた広告をクリックしたら、実は本物そっくりのフィッシングサイトだったというケースです。
2. フィッシング詐欺を見抜くチェックポイント
「怪しいな」と感じたら、以下のポイントを必ず確認しましょう。
- 送信元のアドレス・ドメイン: 企業名と微妙に異なる文字列(例:
abc-official.comではなくabc-off1cial.comなど)になっていないか。 - 不安を煽る緊急性の高い文面: 「24時間以内に確認しないと停止」「本日中に対応してください」などは典型的なパターンのため一度疑う。
- 宛名の有無: 本物のサービス通知であれば「〇〇様」と登録名が入ることが多いですが、詐欺メールは「お客様」「ご利用者様」など不特定多数に向けた表現になりがちです。
3. 被害を防ぐための「最強の対策」
手口がどれほど巧妙になっても、行動パターンを変えることで被害をほぼ100%防ぐことができます。
① メールやSMSのリンクを「押さない」のが鉄則
メッセージ内に貼られているURLやボタンは一切クリックしないのが一番の防衛策です。
重要なお知らせが届いた場合は、以下のいずれかでアクセスしましょう。
- あらかじめ登録しておいたブックマーク(お気に入り)から開く
- 公式スマホアプリを開いて確認する
② 2段階認証(多要素認証)・パスキーの導入
万が一パスワードが盗まれても、スマホへの通知認証やワンタイムパスワード、生体認証(パスキー)を設定しておけば、第三者の不正ログインを阻止できます。
③ パスワードの使い回しをやめる
同じID・パスワードを複数のサービスで使い回していると、1か所で流出した際に他のサイトまで一気に乗っ取られます(クレデンシャルシュレッダー攻撃)。パスワード管理アプリなどを活用し、サイトごとに固有のものを設定しましょう。
4. 万が一、情報に入力してしまったら?(緊急対処法)
もし偽サイトにクレジットカード情報やログイン情報を入力してしまった場合は、時間との勝負です。
- パスワードの変更(ID/パスワードを入れた場合)すぐに本物の公式サイトへアクセスし、パスワードを変更してください。同じパスワードを使っている他のサービスもすぐに変更します。
- カード会社・銀行へ連絡(決済情報を入れた場合)クレジットカード番号や口座情報を入力した場合は、即座にカード会社や金融機関の緊急窓口に連絡し、利用停止措置をとってください。
- 公的相談窓口への通報・相談被害が判明した場合は、警察のサイバー犯罪相談窓口や「フィッシング110番」等へ報告しましょう。
まとめ:正しい知識と「ワンクッション」で身を守ろう
フィッシング詐欺は「自分は大丈夫」と思っている人ほど、焦りや油断の隙を突かれて被害に遭ってしまいます。
- メッセージのリンクは開かない
- 確認は必ず「アプリ」か「ブックマーク」から
この2つの習慣を徹底し、安全にインターネットを活用していきましょう!