連日続く情報漏洩ニュース、他人事ではない現実
ここ最近、ニュースを開けば上場企業や有名サービス、自治体などによる大規模な情報漏洩のニュースを見ない日がありません。 「またどこかでデータが流出したらしい……」と対岸の火事のように感じている方も多いかもしれませんが、こうしたサイバー攻撃の標的は、大企業や有名サービスだけに限りません。
私たちが日常的に構築・利用している「WordPress(ワードプレス)」で作られたウェブサイトもまた、常にサイバー攻撃の自動ボットに狙われているのが現実です。
昨今の情報漏洩のトレンドを踏まえ、なぜWebサイトが狙われるのか、そしてWordPressサイトを安全に運営するために何が必要なのかを整理してみたいと思います。
1. なぜ「情報漏洩」や「サイバー攻撃」はこれほど増えているのか?
世間でこれほどインシデントが多発している背景には、攻撃側の構造的な変化があります。
- ビジネス化したサイバー犯罪: かつての愉快犯的なハッキングとは異なり、現在はランサムウェア(身代金要求)などを目的に、組織的・機械的に脆弱性を突く犯罪が主流になっています。
- 「サーバーへの不正アクセス」の脅威: ニュースで大きく取り上げられるインシデントの多くは、社内システムやクラウド、Webサーバーの脆弱性や設定ミスの隙を突かれたものです。
ここで意識したいのは、攻撃者は手動で一件ずつターゲットを選んでいるわけではなく、「世界中のネット上にある、セキュリティが手薄なシステム」をプログラムで一網打尽に探しているという点です。
2. WordPressは危ないシステムなのか?(シェアゆえの宿命)
「WordPressはセキュリティが低いから危ない」という話を聞くことがありますが、それは少し誤解です。
WordPress本体(コア)のセキュリティは、世界中のエンジニアによって非常に堅牢に作られています。実際、最新の統計データなどでも、脆弱性の9割以上は本体ではなく、サードパーティ製の「プラグイン」や「テーマ」に起因するものであることが分かっています。
問題は、WordPressが「世界シェアの約4割、国内シェアの8割近くを占めるメジャーすぎるCMS」であるという点です。 利用者が多いということは、それだけ攻撃者にとって「狙う価値(効率)が高い」市場を意味します。つまり、WordPress自体の欠陥というよりも、「管理の甘いプラグインや古いバージョンを放置しているサイト」が、格好の標的になっているというのが実態です。
3. 現場で目撃する「本当に危ない」WordPressの現実
プロの視点から見ると、世の中のすべてのWordPressが適切に管理されているわけではありません。中には、以下のような「ヒヤッとする状態」で放置されているサイトを少なからず見かけます。
- アップデートの数年放置: WordPress本体やプラグイン、さらにはサーバーのPHPバージョンが何世代も古いまま動き続けている(既知の脆弱性が丸見えの状態)。
- SSL(HTTPS)非対応: 通信が暗号化されておらず、次に解説する深刻なリスクを抱えている。
- 使っていない「野良プラグイン」の放置: 昔テストで入れたプラグインが有効化されたまま放置され、そこから不正アクセスの踏み台にされる。
4. 【重要】「SSL非対応」のサイトが抱える3つの致命的なリスク
費用を抑えるために、あるいは「昔作ったままだから」という理由で未だに http://(SSL非対応)のまま運用されているサイトを見かけますが、これはセキュリティ・ビジネスの両面において非常に大きなリスクを抱えています。
放置することで、主に以下の3つのデメリットが発生します。
① ユーザーがページを開けない(警告表示による機会損失)
Google ChromeやSafariなどのモダンブラウザでは、SSL化されていないサイトを開こうとすると、「保護されていない通信」「この接続はプライバシーが保護されていません」という強烈な警告画面が強制的に表示されます。 これを見たユーザーは「危険なサイトだ」と判断し、中身を読むことなく即座に離脱してしまいます。せっかく時間やコストをかけて集客しても、これでは全く意味がなくなってしまいます。
② お問い合わせフォーム等の情報が丸見え(情報漏洩リスク)
SSL非対応のサイトでは、ユーザーとサーバー間の通信が一切暗号化されていません(例えるなら、ハガキに個人情報を書いて郵送しているような状態です)。 そのため、問い合わせフォームに入力された名前、電話番号、メールアドレス、パスワードなどが通信途中で盗聴・改ざんされるリスクがあり、万が一漏洩すれば企業としての社会的責任を問われる重大なインシデントに発展します。
③ Googleの検索順位が下がる(SEOへの悪影響)
Googleは「インターネットをより安全にする」という方針のもと、SSL対応(HTTPS化)を検索順位の評価基準(ランキング・シグナル)の一つに組み込んでいます。 同じような内容の競合サイトがあった場合、SSL対応しているサイトが優遇され、非対応のサイトは検索結果の奥底へと追いやられてしまいます。事実上のペナルティと言えます。
5. 今日からできる! 最低限やっておくべきWordPress防衛策
では、私たちはどうやってサイトを守ればいいのでしょうか。特別な要員や巨額の予算をかけなくても、以下の基本を徹底するだけでセキュリティリスクは劇的に下げることができます。
- まずは「SSL対応(HTTPS化)」を完了させる: すべてのページを暗号化し、警告表示や盗聴リスクを根本から断つ。
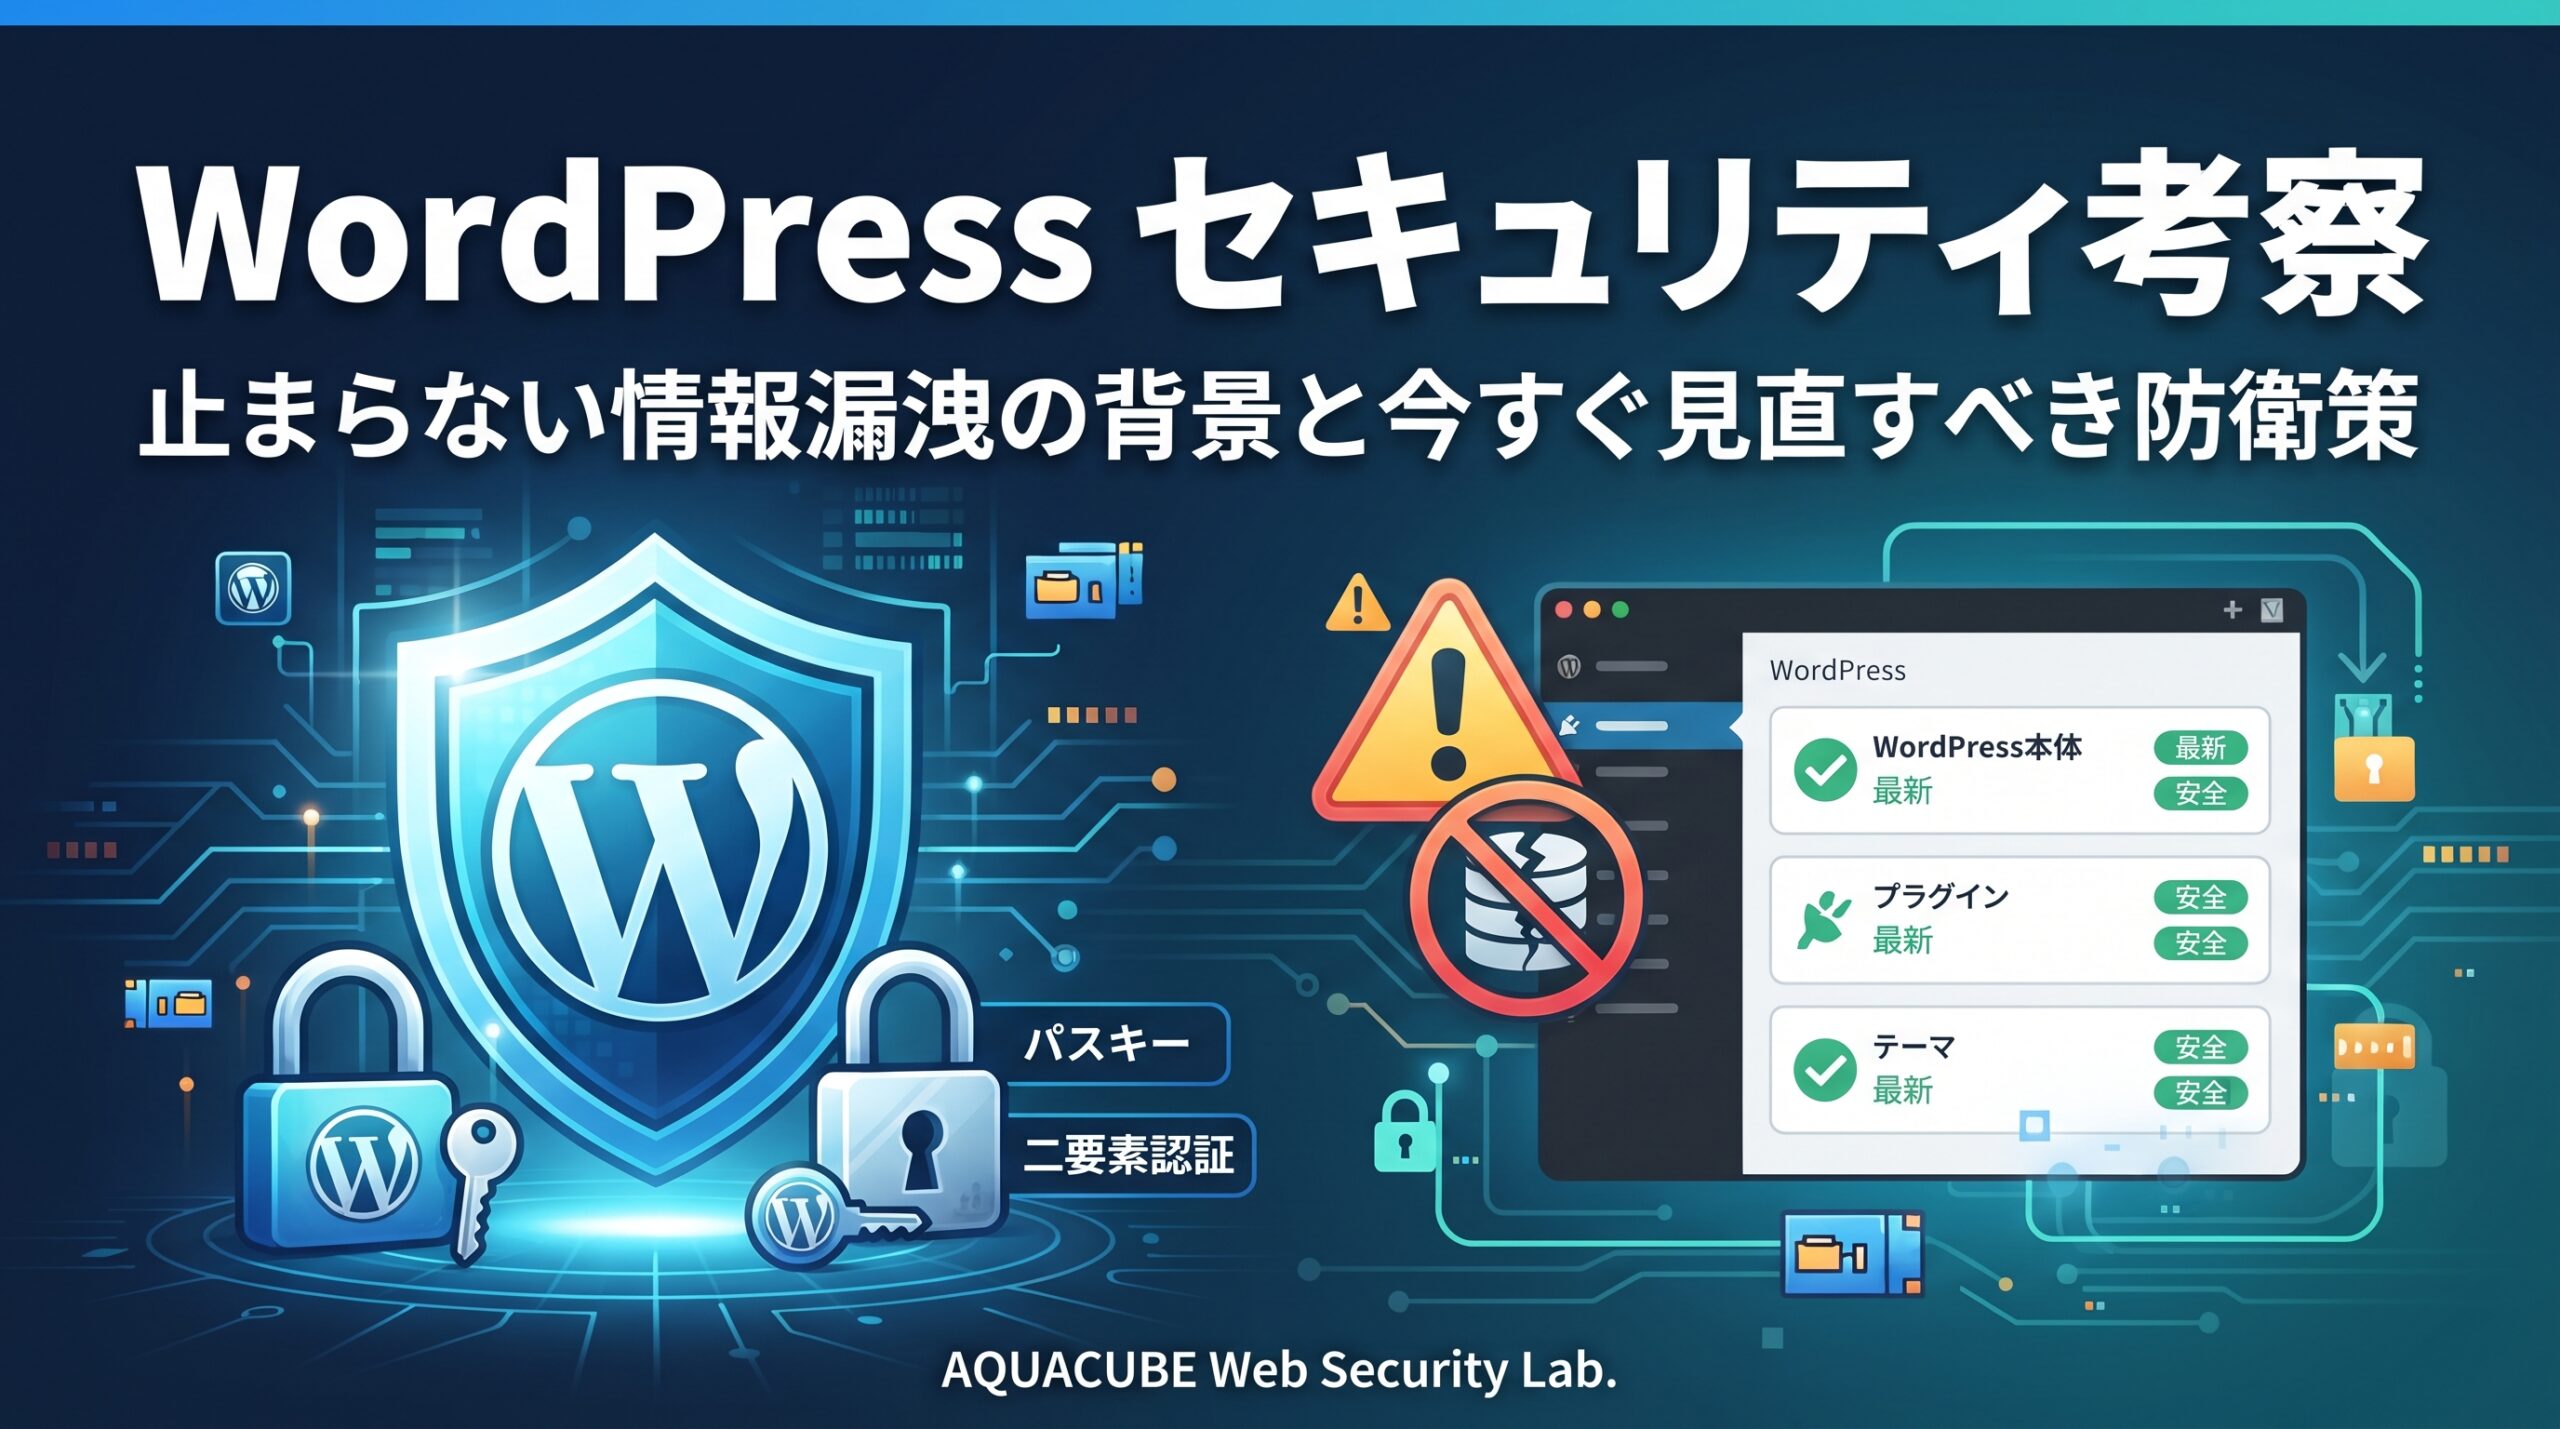
- 「常に最新」を維持する: 本体、テーマ、プラグインはこまめにアップデートする。
- 使わないものは「完全削除」: 不要になったプラグインは停止するだけでなく、必ずサーバーから削除する。
- ログイン認証を強固にする: 推測されやすい単純なパスワードを避け、可能であれば「パスキー」や二要素認証(2FA)を導入して不正ログインを防ぐ。
- 専門家への「見守り」の依頼: 自社での管理が難しい場合は、アップデートやバックアップの監視だけでもプロや保守サービスに任せる選択肢を持つ。
まとめ:セキュリティは「コスト」ではなく「会社の信頼を守る投資」
情報漏洩やサイバー攻撃のニュースは遠い世界の事のように思えますが、私たちの身近にあるWebサイトの管理不足や「SSL未対応」「アップデート放置」といった小さな油断から、ある日突然引き起こされる可能性があります。
「動いているから大丈夫」ではなく、「安全に動き続けているか」という視点を持つこと。そして、自社の規模やリソースに合わせた適切な管理体制を整えることが、企業の信用と大切な顧客情報を守る何よりの手段になります。
当ブログや私たちの制作現場でも、こうしたセキュリティの知見を活かしながら、安全なWeb環境づくりについて今後も発信していきます。